什么是TTL?
1. 一句话先说清楚
TTL(Time To Live,生存时间)是 IPv4 包头里的一个 8 位字段,表示这个数据包还能被路由器转发多少次。每经过一台路由器,它减 1;减到 0 时,那台路由器丢弃这个包,并给源主机回一个 ICMP 超时报文。
所以这个名字其实名不副实:它既不计秒,也不随真实时间流逝而减少,只是"跳数预算"。名字是早期的历史遗留——最初的设计确实按秒计算存活时间,后来改成了按跳数递减,字段名一直保留至今。理解 TTL,只需要记住两件事:谁在减它,什么时候停。
2. TTL 的初始值
2.1. 初始值由谁设置
TTL 不是路由器分配的,而是发包的一方在构造 IP 包时自己填进包头里的。不同操作系统的默认值不同,业界形成了三个主要惯例:
| 系统或设备 | 默认初始 TTL | 说明 |
|---|---|---|
| Windows | 128 | Windows 10 / 11 默认值。注册表 DefaultTTL 未显式设置时即按此值,可在 TCP/IP 参数中修改 |
| Linux / macOS | 64 | Ubuntu、Debian、CentOS 等发行版及 macOS 默认值,可通过 sysctl 调整 |
| 网络设备 | 255 | 大量路由器、交换机、防火墙在发出管理流量时使用 255 |
这三个数字是惯例,不是协议强制。真正的硬性上限来自字段长度:8 位,最大只能表示 255。因此你永远不会看到某个正常包的 TTL 超过 255。
2.2. 如何查询本机的初始值
本机回环127.0.0.1不经过路由器,此时的TTL才是本机默认初始值(Windows 128,Linux / macOS 64)。所以可以通过以下命令查询本机默认的TTL初始值。
ping 127.0.0.1
3. 路由器怎样把 TTL 减到 0
IP 协议对 TTL 的处理规则只有三步,顺序很关键:
-
读出 TTL:路由器从 IP 头里取出这个字段。
-
先减 1:把 TTL 减去 1,得到新值。
-
再判断:新值大于 0 就写回包头、查路由表转发出去;新值等于 0 就丢弃这个包,并向源 IP 发送 ICMP Time Exceeded(超时报文)。
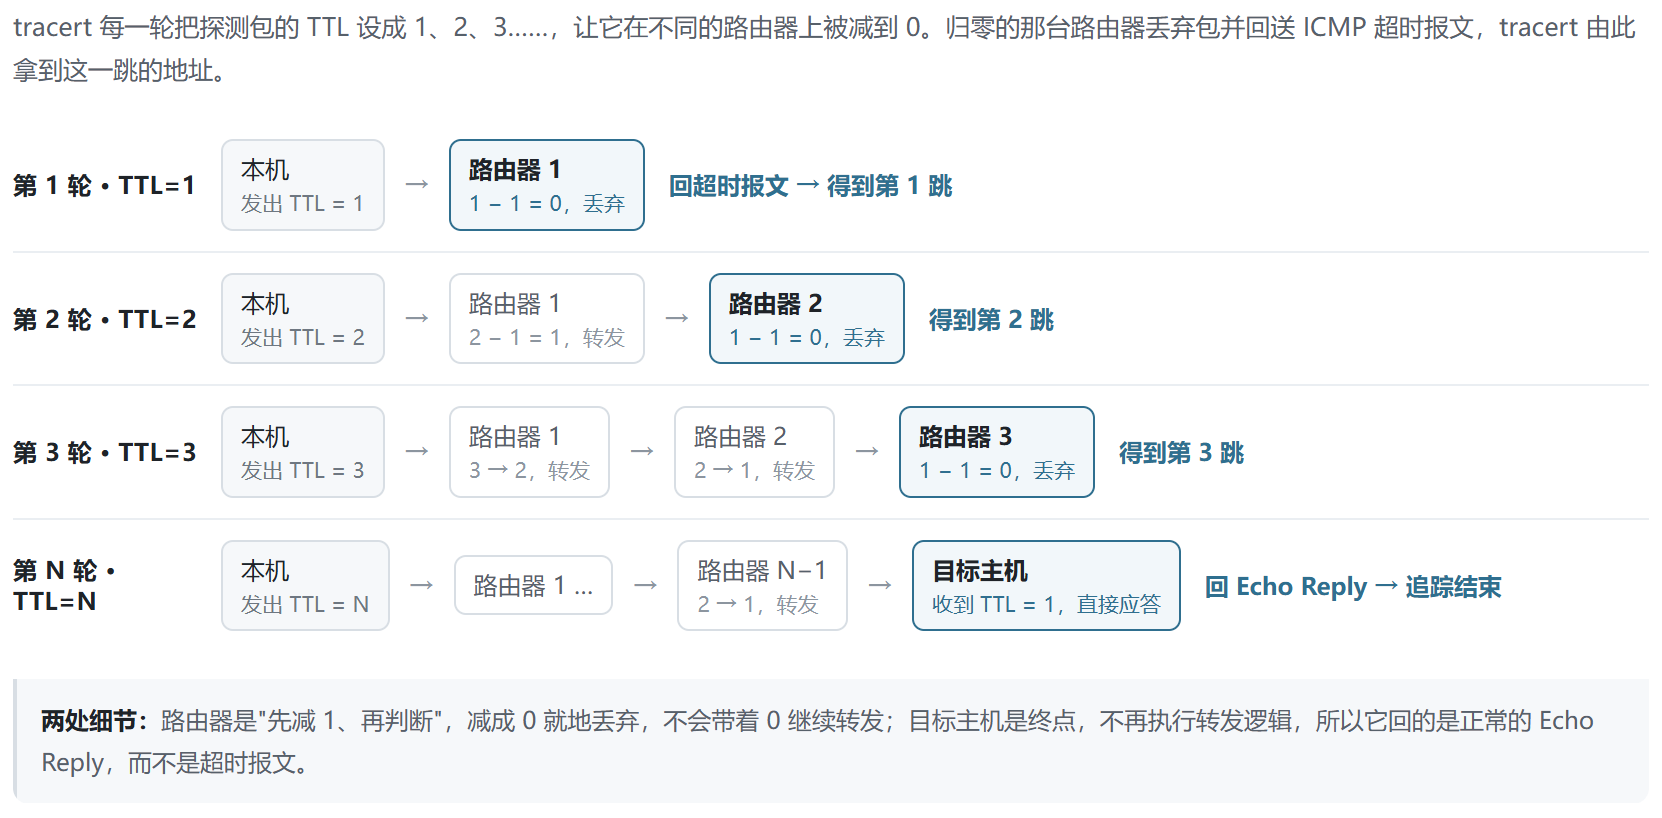
**"先减 1 再判断"是理解 traceroute 一类工具的全部关键。**假设你发一个 TTL=1 的包:它到第一台路由器时被减成 0,第一台路由器就地丢弃并回送超时报文——这封回信就是"第一跳在这里"。这个包永远见不到第二台路由器。
3.1. 为什么这个报文叫"超时"
因为在 ICMP 规范里,它的正式名称就是 Time Exceeded,触发条件是"TTL 耗尽"(time to live exceeded in transit),而不是"业务等待超时"。它是路由器主动给你的正常反馈,说明这台设备活着、也愿意回应探测,属于好消息。
真正表示"什么都没收到"的,是命令行自己打印的 Request timed out——那意味着在等待窗口内,既没收到超时报文,也没收到目标主机的应答。两者容易混淆,因为中文都翻成"超时"。
3.2. 最后一跳为什么不会触发超时
因为目标主机是终点,不是转发设备。它收到 ICMP Echo Request 后直接回一个 Echo Reply,不执行"减 1 再判断是否转发"这套路由器的动作。所以探测包抵达目标时 TTL 还剩 1 或更多,报文内容被交给上层处理,追踪到此结束。
这条差别决定了一个常见现象:tracert 的中间跳显示的是"超时报文的来源地址",而最后一跳显示的是"应答包的目标地址",两者语义不同,只是排版在同一张表里。
4. TTL 存在的意义
最主要的作用是防路由环路。如果两台路由器的路由表互相指向对方,没有 TTL 的包会在它们之间无限循环,吃满链路和 CPU。有了 TTL,这类包最多经过 255 跳就会被丢弃,网络不会被一个迷路的包拖垮。
次要作用是在某些场景下限制传播范围,比如组播和部分诊断场景用很小的 TTL 把流量约束在局部网段内。而它最广为人知的副产品,就是 traceroute / tracert 这套"逐跳加 TTL 来测路径"的玩法。
5. 同一个 TTL,三种不同的身份
这是最容易混的地方:ping 和 tracert 打印出来的 TTL,根本不是同一个包上的同一个值。先把三者摆在一起看清楚。
| 场景 | 打印的是哪个包的 TTL | 初始值来自 | 沿途是否递减 |
|---|---|---|---|
| ping | 目标发回的 Echo Reply(回包) | 目标主机,如 Linux 服务器填 64 | 回程每台路由器减 1 |
| tracert | 探测包到达该跳时剩余的值 | 本机,逐轮手动设为 1、2、3…… | 去程每台路由器减 1 |
5.1. ping 里的 TTL 是回包的
这是本文最需要纠正的一点:ping 输出里的 TTL,是远端发回的 Echo Reply 走完回程之后剩下的值,跟你本机发出去的请求包(Echo Request)的 TTL 没有关系。请求包去程的 TTL 不会显示在任何地方,它只是决定了这个请求能不能走到对端。
拿一段真实输出看:
PS C:\Users\Lenovo> ping www.baidu.com

Pinging www.a.shifen.com [180.101.51.73] with 32 bytes of data:
Reply from 180.101.51.73: bytes=32 time=12ms TTL=52
Reply from 180.101.51.73: bytes=32 time=11ms TTL=52
Reply from 180.101.51.73: bytes=32 time=10ms TTL=52
Reply from 180.101.51.73: bytes=32 time=11ms TTL=52
拆开看这三个数字的来历:
-
本机发出的请求包初始 TTL = 128(Windows 默认),走去程,不显示。
-
百度后端是 Linux 服务器,它新建的回包初始 TTL = 64。
-
回包走回程,经过约 12 台路由器,64 − 12 = 52,这就是你看到的 52。
由此还能得出一个实用结论:不能拿 ping 显示的 TTL 反推去程跳数。互联网上往返路径经常不对称,去程 12 跳、回程 11 跳是常态,所以这个 52 既推不出去程经过多少设备,也不能和 tracert 的跳数一一对齐。
5.2. tracert 里的 TTL 是本机手动设的
tracert 没有发明新协议,它只是把 TTL 规则当成尺子用:第一轮发 TTL=1 的包,第二轮发 TTL=2,逐轮加 1,让探测包精确地"死"在第 N 台路由器上,从而收集每一跳的地址和往返时延。
几个由此而来的现象,看输出时不必再困惑:
-
每行有 3 个时间值,因为每一跳会发 3 个独立探测包,得到 3 次往返时间(RTT)。
-
出现
*表示那一次在等待窗口内没收到任何 ICMP 回应,多数是设备按策略屏蔽了回应,不等于这里丢包。 -
同一轮里"一个 * 加两个有数字"很常见,说明设备对探测包做了限速或选择性回应,参考那两个有效值即可。
5.3. WSL 里比 Windows 少 1 的实例
同一台 Windows 11,主机终端和 WSL 里的 Ubuntu 24.04 分别 ping 同一个百度 IP,结果差 1:
Windows:  Reply from 180.101.51.73: ... TTL=52
WSL Ubuntu: 64 bytes from 180.101.51.73: ... ttl=51
这不是"两个系统默认 TTL 不同"导致的。如果真是 Windows 出站 128、Linux 出站 64 在起作用,差异会体现在请求包能不能到达,而不是回包剩多少——而且两个终端面对的是同一个百度 IP、同一条物理链路。
真正的原因在回程多了一站:WSL2 默认走 NAT 模式,回包先到达 Windows 主机,再由 Windows 的 NAT 组件转发进 WSL 虚拟网络,这一跳同样要减 1。64 − 13 = 51,差的就是这一下。
**结论:**两条结果的初始值都是 64,都来自百度服务器;差异只来自回程跳数,和两端操作系统的出站默认值无关。
6. 用 TTL 猜测对端是什么系统
回包的初始值只可能是 64、128、255 之一(个别系统改过默认值),减去回程跳数后得到你看到的值。因此可以按区间反推对端大类:
| 观测到的 TTL | 最可能的初始值 | 对端类型 |
|---|---|---|
| 1 – 64 | 64 | Linux、macOS 等类 Unix 服务器,部分网络设备 |
| 65 – 128 | 128 | Windows |
| 129 – 255 | 255 | 路由器、交换机、防火墙等网络设备 |
这只是概率判断,别当铁证:回程跳数越多,区间越模糊;对端可能改过默认值;NAT、隧道、代理、负载均衡都会额外消耗跳数。真实排查里,TTL 只能作为一个辅助线索,不是指纹。
7. 常见误区对照
| 常见说法 | 实际情况 |
|---|---|
| ping 里的 TTL 是我发出的包的 | 是远端回包的,和本机出站 TTL 无关;出站值根本不会显示 |
| Windows 的默认 TTL 是 64 | Windows 出站默认仍是 128。看到 52、64 之类的数值,是回包被回程路由器减过之后的结果 |
| TTL 是计时器,单位是秒 | 早已不按秒递减,实质是"还能转发几次"的跳数预算,名字只是历史遗留 |
| tracert 显示 * 就是这里丢包 | 只是设备没回 ICMP 报文,流量可能完全正常;只要终点可达,链路就是通的 |
| TTL 会减成负数继续传 | 不会。减到 0 即丢弃,不再转发,也不会继续往下减 |
8. 实用命令速查
# 看回包 TTL 与时延(显示的是对端回包的剩余 TTL)
ping 目标地址

# 本机回环:不经过任何路由器,回包 TTL 即本机默认初始值(Windows 128 / Linux 64)
ping 127.0.0.1

# 指定请求包的 TTL(Windows 的 ping 支持 -i)
ping -i 128 目标地址

# 逐跳探测路径;-d 不做反向 DNS 解析,输出更快
tracert -d 目标地址

# 加大最大跳数(跨网、跨国链路常见 20 跳以上)
tracert -h 50 目标地址

# Linux 侧对应命令,-n 等价于 -d
traceroute -n 目标地址

# 逐跳统计丢包率,比 tracert 更能判断真实丢包(Windows)
pathping 目标地址
最后收束一下:TTL 是 IP 层里一个很小的字段,但它同时串起了三件事——防止路由环路、traceroute 的实现原理、以及你在 ping 输出里读到的那个数字到底属于哪个包。把"先减 1 再判断"和"ping 显示的是回包"这两条记住,其余都能自己推出来。